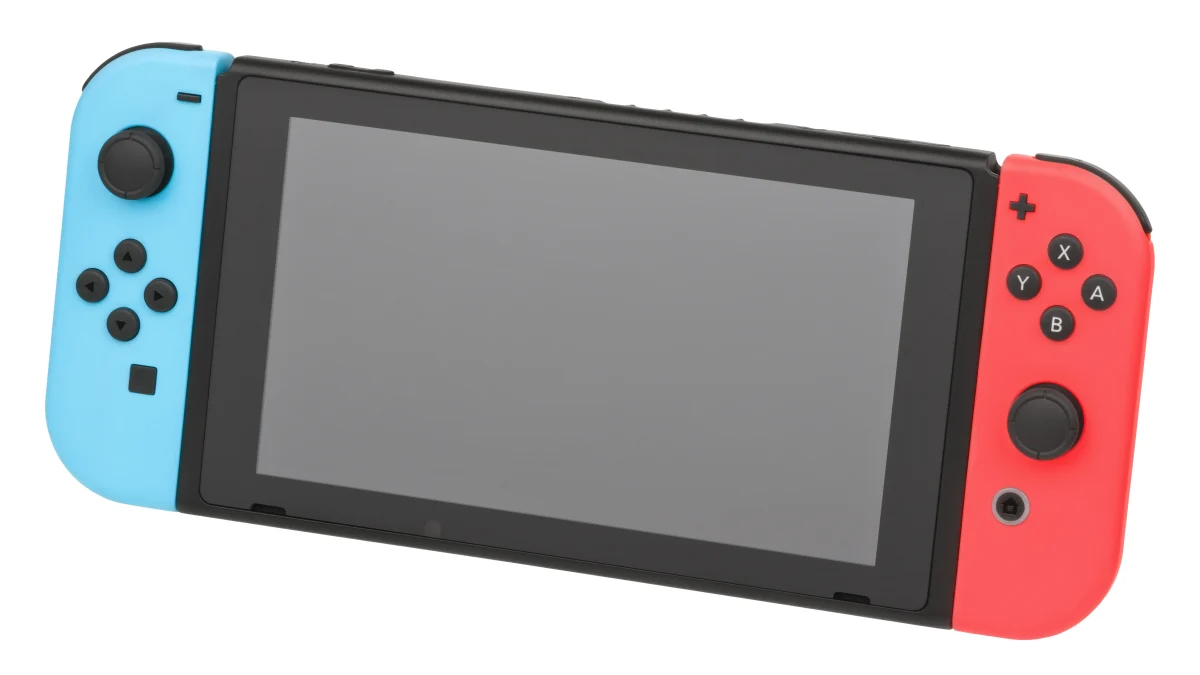
با آغاز عرضه جهانی کنسول مورد انتظار Nintendo Switch 2، نگاه جامعه هکرهای کنسولی و محققان امنیت سایبری بار دیگر به معماری دفاعی نینتندو دوخته شده است. در حالی که نسل اول نینتندو سوییچ به دلیل آسیبپذیری سختافزاری تراشه تگرا (Tegra X1 BootROM exploit) در مدلهای اولیه راه را برای اجرای بدون قفل کاستوم فریمورها باز گذاشته بود، نینتندو در سوییچ ۲ تمامی درسهای گذشته را به کار بسته و امنترین اکوسیستم سختافزاری تاریخ خود را بنا نهاده است.
چالش کارتریجهای فلش MIG و خطرات بن شدن در بازار دست دوم
یکی از پربحثترین موضوعات اخیر، تلاش تیمهای توسعهدهنده کارتریجهای شبیهساز نظیر MIG Flash برای دور زدن قفلهای کارتریج فیزیکی در سوییچ ۲ بوده است. نینتندو این بار با افزودن تراشههای احراز هویت پیشرفته (Hardware-level Security Tokens) و همگامسازی لحظهای امضاهای دیجیتال با سرورهای مرکزی، عملاً ارتباط کارتریجهای کپیشده را مسدود کرده است. گزارشهای موثق نشان میدهند کاربرانی که کارتریجهای دست دوم را خریداری کردهاند و پیشتر کپی یا دامپ آن کارتریج در فضای آنلاین شناسایی شده است، با پدیده موسوم به بن شبح (Ghost Ban) مواجه شده و دسترسی آنلاین کنسول آنها لغو گردیده است.
شکست اکسپلویتهای نرمافزاری در برابر پچهای سریع سیستمعامل
توسعهدهندگان مستقل صحنه هومبرو توانسته بودند از طریق رخنه در پردازش کدهای ورودی برخی عناوین (مشابه آسیبپذیریهای RomFS و موتورهای گرافیکی)، روزنههایی برای مشاهده فایلهای خام بدون رمزنگاری باز کنند؛ اما برخلاف آسیبپذیریهای غیرقابل پچ سختافزاری، نینتندو با انتشار پچهای سیستمی سریع و اصلاح ماژولهای کرنل، این مسیرها را در کمتر از ۴۸ ساعت مسدود کرده است.
چشمانداز دوردست کاستوم فریمور (CFW) در سوییچ ۲
در حال حاضر به دلیل استفاده از کلیدهای رمزنگاری لایهای، کنترل سفت و سخت فرآیند Secure Boot و تلهمتری تهاجمی سیستمعامل، امکان اجرای کدهای ناشناس، شبیهسازها و بازیهای پشتیبان روی نینتندو سوییچ ۲ به صفر نزدیک شده است. کارشناسان امنیتی بر این باورند که صحنه نفوذ نینتندو سوییچ ۲ حداقل در کوتاه مدت با سد دفاعی مستحکمی روبروست و کاربران نباید فریب ابزارهای مشکوک یا وعدههای دروغین جیلبریک در شبکههای اجتماعی را بخورند.